Gobernanza de TI explicada para técnicos: 10 ejemplos del día a día
Qué significa la gobernanza de TI en la práctica: 10 ejemplos del día a día en infraestructura, software y nube (Azure) para entenderla sin teoría ni burocracia.
"Gobernanza" es una de esas palabras que se repiten en ofertas de empleo, certificaciones y reuniones, pero que muchos profesionales técnicos no terminan de conectar con su trabajo. Suena a comités, documentos y marcos con siglas: COBIT, ITIL, ISO 38500. Algo que hacen "los de arriba".
La realidad es otra: si trabajas en TI, practicas gobernanza todos los días, aunque no la llames así. Cada vez que creas un usuario, abres una regla en el firewall o instalas un programa, detrás hay decisiones de gobernanza. La diferencia está en si esas decisiones se toman de forma consciente o se dejan al azar.
Una forma sencilla de verlo:
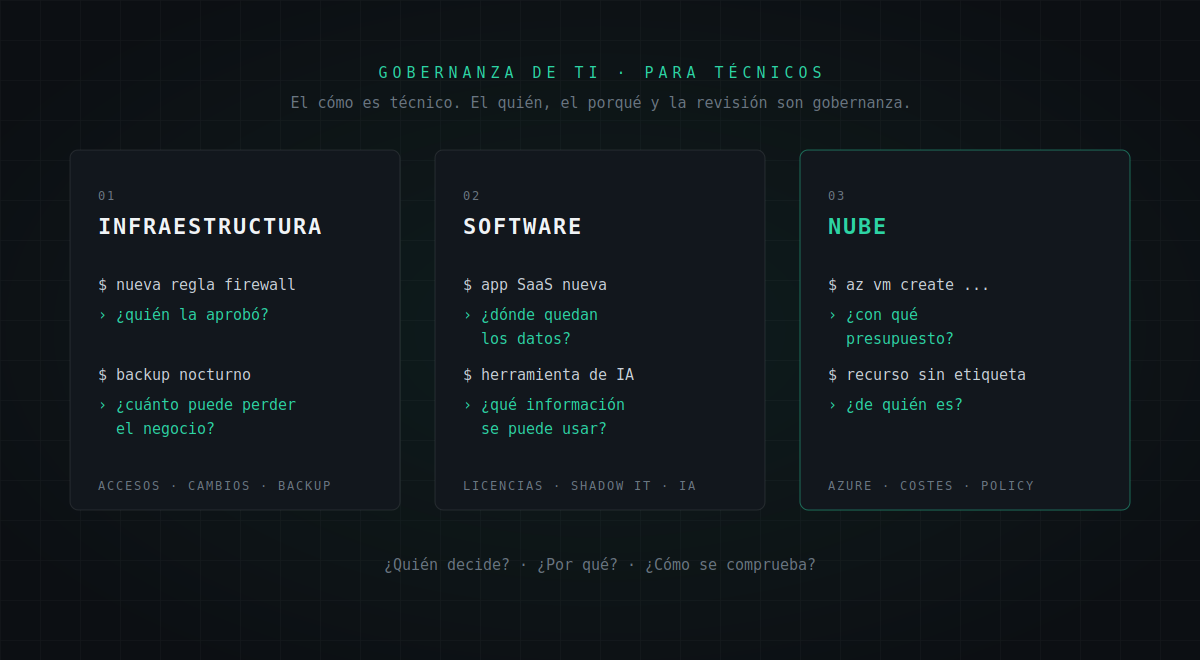
- La parte técnica responde al "cómo": cómo se configura, cómo se instala, cómo se automatiza.
- La gobernanza responde a tres preguntas: ¿quién decide o aprueba?, ¿por qué se hace? y ¿cómo se comprueba después que sigue siendo correcto?
Con esas tres preguntas en mente, veamos diez situaciones del día a día, agrupadas en infraestructura, software y nube.
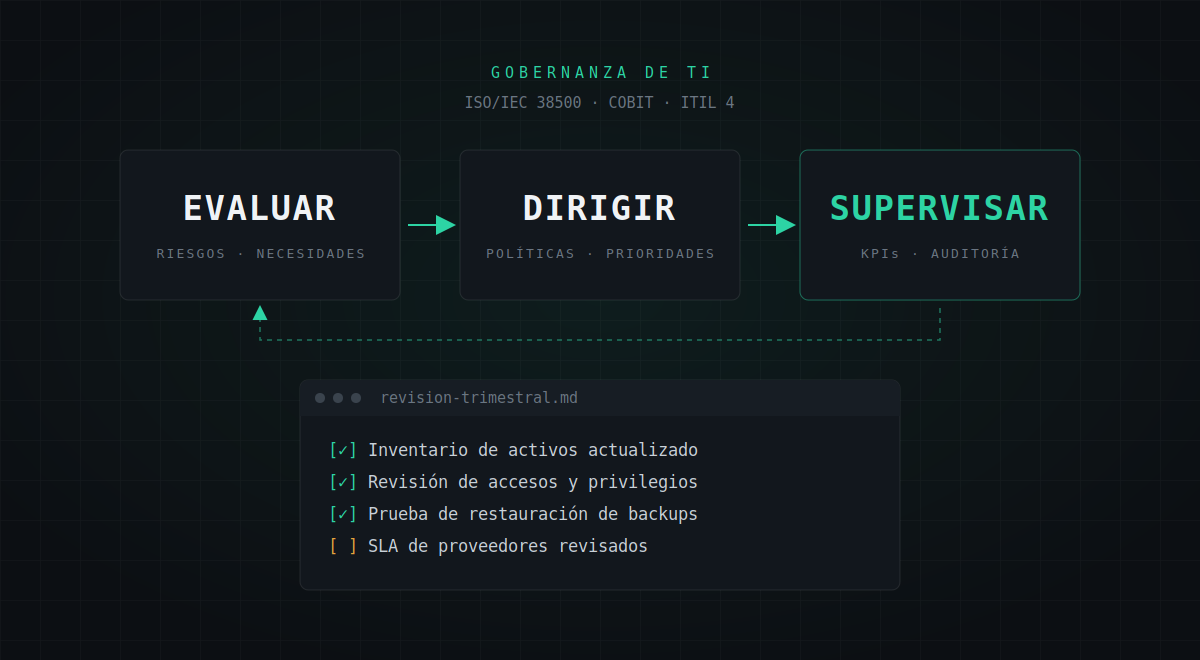
Si quieres la base teórica, con marcos y definiciones formales, la tienes en Gobernanza de TI: qué es y cómo aplicarla sin burocracia. Este artículo es la versión práctica.
Infraestructura y accesos
1. Dar acceso a un usuario
La tarea técnica: crear la cuenta, asignar licencias, añadirla a grupos y dar permisos en carpetas o sistemas.
La pregunta de gobernanza: ¿quién pidió ese acceso y quién lo aprobó? ¿Necesita realmente todos esos permisos? ¿Quién revisará dentro de seis meses si los sigue necesitando?
Sin gobernanza, los permisos se copian de un compañero "para que tenga lo mismo", se acumulan cada vez que alguien cambia de puesto y nadie los retira cuando se va. Con gobernanza hay una solicitud registrada, permisos mínimos por puesto, una revisión periódica y un procedimiento de baja.
2. Abrir una regla en el firewall
La tarea técnica: crear la regla y probar que funciona.
La pregunta de gobernanza: ¿por qué se abre? ¿Quién la aprobó? ¿Es temporal o permanente? ¿Quién la cerrará cuando ya no haga falta?
Casi todos los firewalls tienen reglas "temporales" que llevan años abiertas y de las que nadie recuerda el motivo. Algo tan simple como poner en el comentario de la regla quién la pidió, para qué y hasta cuándo convierte un riesgo invisible en algo que se puede revisar.
3. Configurar un backup
La tarea técnica: programar los trabajos, elegir el destino y la retención.
La pregunta de gobernanza: ¿cuánto tiempo puede estar parado cada servicio y cuántos datos puede perder el negocio? ¿Quién lo decidió? ¿Cuándo fue la última prueba de restauración?
Esa decisión no le corresponde solo a TI: depende de lo que el negocio puede tolerar. Si nadie la ha tomado, el backup está configurado "a ojo", y el día que haga falta restaurar se descubrirá si era suficiente.
4. Crear una cuenta para un servicio o un equipo
La tarea técnica: crear la cuenta para una impresora que escanea al correo, una aplicación o la integración del firewall con el directorio.
La pregunta de gobernanza: ¿quién es el responsable de esa cuenta? ¿Está documentado para qué sirve? Si no puede tener MFA, ¿qué otras medidas la protegen? ¿Qué pasa si se filtra su contraseña?
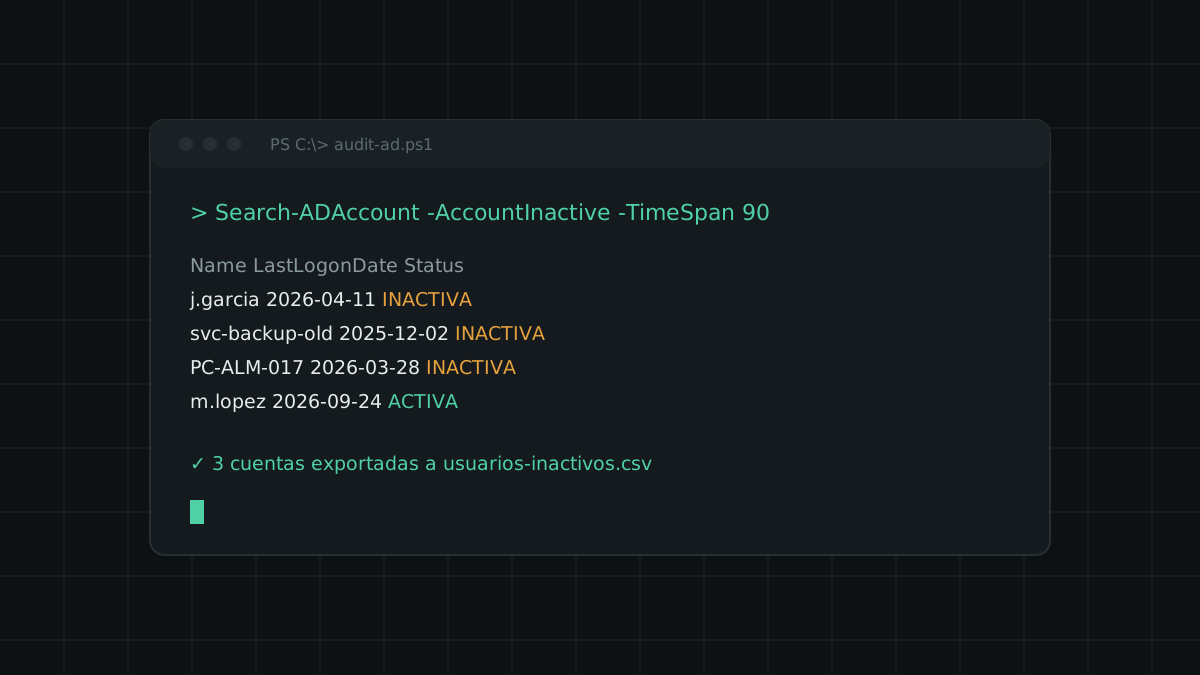
Las cuentas de servicio son de las identidades menos vigiladas de cualquier organización: contraseñas que no caducan, sin responsable claro y a menudo excluidas de las políticas de seguridad. Un inventario con su responsable y su propósito, y controles compensatorios, como limitar su uso a una red concreta, cambian mucho el nivel de riesgo.
Software y aplicaciones
5. Instalar un programa que pide un usuario
La tarea técnica: descargarlo e instalarlo.
La pregunta de gobernanza: ¿está aprobado para su uso en la empresa? ¿Tiene una licencia válida para uso comercial? ¿Quién lo mantendrá actualizado?
Muchos programas gratuitos solo lo son para uso personal, y cada aplicación instalada es algo más que parchear. La solución habitual es un catálogo de software aprobado, que los usuarios no sean administradores de sus equipos y que las instalaciones se hagan desde una herramienta de gestión, como el portal de empresa de Intune.
6. Un departamento contrata una aplicación en la nube por su cuenta
La tarea técnica: a veces, ninguna. TI se entera cuando algo falla o cuando alguien pide ayuda.
La pregunta de gobernanza: ¿dónde quedan los datos de la empresa? ¿Quién tiene acceso? ¿Qué pasa con esa cuenta cuando la persona que la contrató deja la empresa? ¿Cumple con la protección de datos?
Es lo que se conoce como shadow IT: tecnología que se usa sin que TI lo sepa. La respuesta no es prohibirlo todo, porque el negocio necesita moverse rápido, sino ofrecer un camino sencillo: un proceso ágil para evaluar aplicaciones nuevas, integrarlas con el inicio de sesión corporativo siempre que se pueda y registrarlas en el inventario con su responsable.
7. Un usuario autoriza una aplicación a acceder a su cuenta
La tarea técnica: ninguna. El usuario pulsa "Aceptar" en una ventana que pide permisos para leer su correo, sus archivos o su calendario.
La pregunta de gobernanza: ¿qué datos puede leer esa aplicación? ¿Quién la ha revisado? ¿Cuántas aplicaciones tienen hoy acceso a los datos de la empresa?
Es una vía de acceso a datos corporativos que pasa muy desapercibida y que los atacantes aprovechan con aplicaciones maliciosas. En Microsoft Entra ID se puede limitar qué aplicaciones pueden autorizar los usuarios por sí mismos y activar un flujo para que las demás las apruebe un administrador. Revisar periódicamente las aplicaciones con permisos concedidos es un control sencillo y muy eficaz.
8. Una aplicación que se queda sin soporte
La tarea técnica: mantenerla funcionando: parches cuando los hay, soluciones provisionales cuando no.
La pregunta de gobernanza: ¿quién decide si se migra, se sustituye o se sigue usando? ¿Con qué presupuesto y en qué plazo? Si se decide seguir usándola, ¿quién acepta formalmente el riesgo?
Aquí aparece una idea clave: cada aplicación debería tener un responsable de negocio, no solo técnico. TI se ocupa de que funcione y sea segura, pero alguien del área que la usa decide quién accede, qué datos contiene, si sigue siendo necesaria y cuándo hay que invertir en reemplazarla. Sin ese responsable, las aplicaciones sin soporte se quedan años funcionando "porque nadie ha dicho nada".
9. Empleados que usan herramientas de IA con información de la empresa
La tarea técnica: a menudo ninguna, porque los empleados ya las están usando desde el navegador.
La pregunta de gobernanza: ¿qué información se puede introducir en esas herramientas? ¿Cuáles están aprobadas? ¿Los datos que se introducen se usan para entrenar modelos o se quedan dentro de la organización?
Es uno de los temas de gobernanza más actuales y muchas organizaciones todavía no tienen una postura definida. Lo mínimo recomendable es una política de uso aceptable clara, ofrecer herramientas aprobadas con protección de datos empresarial y formar a los usuarios sobre qué información es confidencial. Prohibirlo sin ofrecer alternativas suele acabar en más shadow IT.
Nube
10. Crear recursos en Azure con pago por uso
La tarea técnica: crear una máquina virtual, una base de datos o una cuenta de almacenamiento. Son unos pocos clics o un comando.
La pregunta de gobernanza: ¿quién puede crear recursos? ¿Con qué presupuesto? ¿De quién es cada recurso y a qué proyecto se carga? ¿Quién detecta y apaga lo que ya no se usa?
En la nube, la gobernanza se nota directamente en la factura. Sin ella aparecen problemas muy conocidos: máquinas de prueba que nadie apaga, discos que quedan huérfanos al borrar una máquina virtual, recursos creados con tamaños desproporcionados o en regiones que nadie eligió, y facturas que nadie sabe explicar.
Azure incluye herramientas pensadas para esto:
- Presupuestos y alertas de coste (Cost Management): avisan cuando el gasto se acerca a un límite. Un matiz importante: por sí solos no detienen el gasto, solo avisan. Si quieres que se tomen acciones automáticas, hay que configurarlas aparte.
- Etiquetas (tags): responsable, proyecto o centro de coste en cada recurso, para saber siempre de quién es cada cosa.
- Azure Policy: permite impedir, por ejemplo, que se creen recursos fuera de las regiones permitidas, sin etiquetas obligatorias o con tamaños no autorizados.
- Control de acceso basado en roles (RBAC) y grupos de recursos por proyecto: cada persona puede crear solo lo que necesita y donde lo necesita.
- Recomendaciones de Azure Advisor: señalan recursos infrautilizados que se pueden reducir o apagar.
Una revisión mensual de costes con los responsables de cada proyecto suele evitar la mayoría de las sorpresas.
Cómo empezar sin burocracia
No hace falta implantar un marco completo para empezar a gobernar mejor. Tres pasos pequeños marcan una gran diferencia:
- Registrar los cambios importantes: qué se cambia, por qué, quién lo aprueba y cómo se vuelve atrás. Una herramienta de tickets o incluso una hoja compartida es suficiente al principio.
- Inventariar las aplicaciones con su responsable de negocio, incluidas las que están en la nube.
- Revisar periódicamente accesos, cuentas de servicio y costes de nube, por ejemplo una vez por trimestre.
Con el tiempo, estos hábitos encajan de forma natural en marcos como ITIL, COBIT o ISO 27001, porque son precisamente lo que esos marcos piden.
Preguntas frecuentes
¿La gobernanza de TI es solo para grandes empresas? No. Cualquier organización con usuarios, datos y proveedores toma decisiones de gobernanza. La diferencia es el nivel de formalidad: en una empresa pequeña puede bastar con un registro de cambios, un inventario y revisiones periódicas.
¿Qué diferencia hay entre gobernanza y gestión de TI? La gestión se ocupa de ejecutar el trabajo: configurar, mantener, resolver incidencias. La gobernanza define quién decide, con qué criterios y cómo se comprueba que lo decidido se cumple.
¿Qué es el shadow IT? Es la tecnología que se usa en una organización sin conocimiento ni aprobación de TI, como aplicaciones en la nube contratadas por un departamento o herramientas instaladas por los propios usuarios.
¿Cómo se controlan los costes de Azure con pago por uso? Con presupuestos y alertas en Cost Management, etiquetas para identificar al responsable de cada recurso, Azure Policy para limitar lo que se puede crear y revisiones periódicas con las recomendaciones de Azure Advisor.
Conclusión
La gobernanza de TI no es un documento guardado en una carpeta ni un comité que se reúne una vez al año. Es la costumbre de hacerse tres preguntas antes y después de cada decisión técnica: quién decide, por qué y cómo se comprueba. Los profesionales técnicos que desarrollan ese hábito no solo trabajan con menos sorpresas: están dando el paso que separa la ejecución técnica de la responsabilidad sobre la tecnología de una organización.