Gobernanza de TI: qué es y cómo aplicarla sin burocracia
Qué es la gobernanza de TI, en qué se diferencia de la gestión y cómo aplicarla en una empresa mediana con prácticas concretas, sin marcos imposibles de mantener.
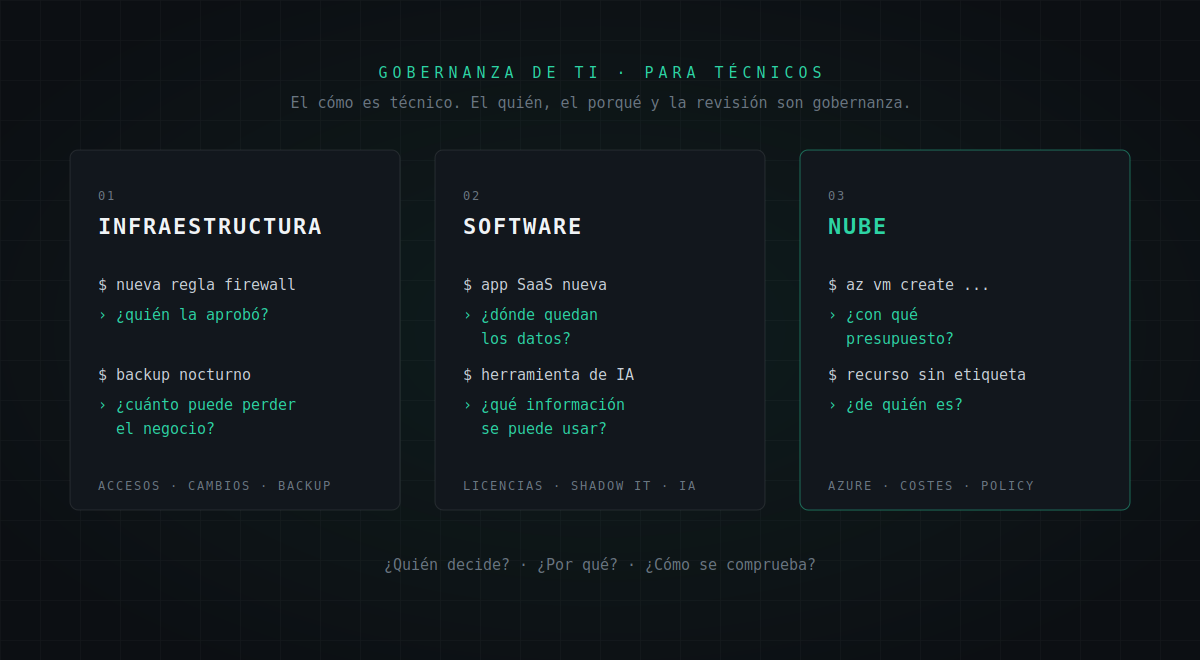
La gobernanza de TI es el conjunto de reglas, responsabilidades y controles que aseguran que la tecnología de una empresa trabaja a favor del negocio y no al revés. Suena a algo reservado para grandes corporaciones con comités y consultoras, pero en realidad cualquier organización con servidores, usuarios y datos que proteger ya necesita un mínimo de gobernanza, aunque no la llame así.
En esta guía verás qué es la gobernanza de TI, en qué se diferencia de la gestión del día a día, qué marcos de referencia existen y, sobre todo, cómo aplicarla de forma práctica sin convertirla en papeleo.
Qué es la gobernanza de TI
La norma ISO/IEC 38500 la define, en esencia, como el sistema mediante el cual se dirige y controla el uso actual y futuro de la tecnología en una organización. Dicho de forma más directa: la gobernanza responde a preguntas como estas:
- ¿En qué invertimos en tecnología y por qué?
- ¿Qué riesgos tecnológicos aceptamos y cuáles no?
- ¿Quién decide, quién aprueba y quién responde si algo falla?
- ¿Cómo sabemos si TI está cumpliendo lo que se espera de ella?
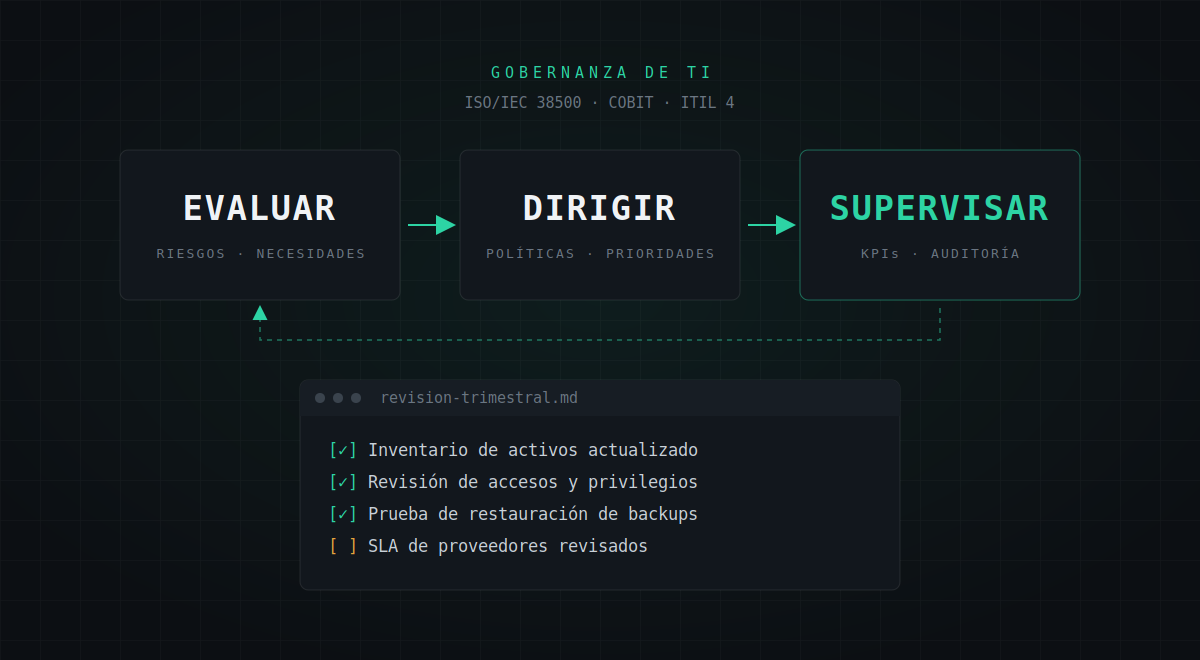
Los marcos de referencia suelen resumirlo en tres verbos: evaluar las necesidades y los riesgos, dirigir mediante políticas y prioridades, y supervisar que lo decidido se cumple. Es un ciclo: lo que se observa al supervisar alimenta la siguiente evaluación.
Gobernanza vs gestión de TI
Es la confusión más habitual, y entenderla ayuda mucho:
| Gobernanza de TI | Gestión de TI | |
|---|---|---|
| Pregunta | ¿Hacemos lo correcto? | ¿Lo hacemos bien? |
| Quién | Dirección, responsables de área | Equipo de TI, proveedores |
| Horizonte | Estratégico, meses o años | Operativo, días o semanas |
| Ejemplo | Decidir que los backups críticos deben poder restaurarse en menos de 4 horas | Configurar los trabajos de backup y comprobar que se cumple ese objetivo |
La gobernanza fija el qué y el porqué; la gestión se encarga del cómo. Cuando falta gobernanza, TI acaba decidiendo sola prioridades que deberían ser del negocio, o apagando fuegos sin un criterio claro de qué es importante.
Marcos de referencia: COBIT, ITIL e ISO
No hace falta implantar ninguno al pie de la letra, pero conviene conocerlos porque son el idioma común del sector:
ISO/IEC 38500. Es la norma específica de gobernanza de TI. Es breve y está pensada para la dirección: establece principios como la responsabilidad, la estrategia, la conformidad legal y el comportamiento humano.
COBIT (ISACA). Es el marco más completo de gobernanza y gestión de TI. Define objetivos de control, procesos y métricas. Es muy útil como catálogo del que elegir lo que aplica a cada organización, más que como algo a implantar entero.
ITIL 4. Se centra en la gestión de servicios de TI: incidencias, peticiones, cambios, problemas y niveles de servicio. Es la parte más operativa y la que más se nota en el día a día.
ISO/IEC 27001. Es la norma de gestión de la seguridad de la información. No es de gobernanza en sentido estricto, pero comparte gran parte de su lógica: análisis de riesgos, controles, responsables y revisión periódica.
Cómo aplicar la gobernanza de TI en la práctica
Para una empresa pequeña o mediana, la clave es empezar por pocas prácticas bien hechas y mantenerlas en el tiempo. Estas son las que más valor aportan.
Inventario de activos
No se puede gobernar lo que no se conoce. Un inventario actualizado de equipos, servidores, licencias, aplicaciones y servicios en la nube es la base de todo lo demás: seguridad, presupuesto, renovaciones y auditorías. Lo importante no es la herramienta, sino que tenga un responsable y se revise periódicamente.
Gestión de accesos y mínimo privilegio
Cada persona debe tener solo los permisos que necesita, y esos permisos deben revisarse cuando cambia de puesto o deja la empresa. Una revisión trimestral de cuentas inactivas, grupos privilegiados y accesos a sistemas críticos evita muchos de los incidentes de seguridad más comunes.
Gestión de cambios
Los cambios en producción (actualizaciones, configuraciones de red, migraciones) deben registrarse, evaluarse y, si son relevantes, aprobarse antes de aplicarse. No hace falta un comité: basta con un registro simple que indique qué se cambia, por qué, quién lo aprueba y cómo se vuelve atrás si algo falla.
Backups y continuidad del negocio
La gobernanza no dice qué software de backup usar, sino qué nivel de protección necesita el negocio: cuánto tiempo puede estar parado un servicio (RTO) y cuántos datos se pueden perder como máximo (RPO). A partir de ahí, TI diseña la solución y demuestra con pruebas de restauración periódicas que se cumple.
Proveedores y acuerdos de servicio
Buena parte de la TI actual está externalizada: soporte, nube, conectividad, licencias. Gobernarla implica tener contratos con acuerdos de nivel de servicio (SLA) claros, revisar que se cumplen y saber qué pasa si un proveedor falla o desaparece.
Métricas que se revisan de verdad
Unos pocos indicadores bien elegidos valen más que un cuadro de mando que nadie mira. Algunos ejemplos útiles: disponibilidad de los servicios críticos, tiempo de resolución de incidencias, porcentaje de equipos con parches al día, resultado de las pruebas de restauración y cumplimiento de SLA de proveedores.
Errores habituales
Confundir gobernanza con documentación. Tener cincuenta políticas en una carpeta no sirve de nada si nadie las aplica ni las revisa. Es mejor pocas normas cumplidas que muchas olvidadas.
Dejar que TI decida sola las prioridades. Si la dirección no participa, TI prioriza por urgencia técnica y no por impacto en el negocio.
Implantar un marco entero de golpe. COBIT o ITIL completos son inabarcables para una empresa mediana. Hay que elegir lo que aporta valor y crecer poco a poco.
No revisar nunca. La gobernanza es un ciclo. Sin revisiones periódicas, los controles se degradan y el inventario, los accesos o los backups dejan de reflejar la realidad.
Preguntas frecuentes
¿Qué es la gobernanza de TI en pocas palabras? Es el sistema de decisiones, responsabilidades y controles que asegura que la tecnología de una organización está alineada con sus objetivos, gestiona sus riesgos y se usa de forma responsable.
¿Cuál es la diferencia entre gobernanza y gestión de TI? La gobernanza decide qué se debe hacer y por qué, y supervisa que se cumpla. La gestión planifica y ejecuta el trabajo del día a día para conseguirlo.
¿Qué marco de gobernanza de TI es mejor para una pyme? No hay uno único. Lo habitual es tomar los principios de ISO/IEC 38500, elegir algunos procesos de COBIT o ITIL según las necesidades y apoyarse en ISO 27001 para la parte de seguridad.
¿Por dónde empiezo a aplicar gobernanza de TI? Por un inventario de activos actualizado, una revisión periódica de accesos y unos objetivos claros de backup y continuidad. Son tres prácticas sencillas con un impacto muy alto.
Conclusión
La gobernanza de TI no consiste en llenar la empresa de procedimientos, sino en tomar decisiones conscientes sobre la tecnología y revisar que se cumplen. Empezar con un inventario fiable, accesos controlados, cambios registrados, backups probados y proveedores supervisados ya pone a una organización muy por delante de la mayoría. A partir de ahí, los marcos como COBIT, ITIL o ISO sirven como guía para seguir madurando a un ritmo sostenible.