Archivos cifrados por ransomware: guía de respuesta y recuperación
Qué hacer si encuentras archivos cifrados por ransomware: cómo aislar, identificar la variante, buscar descifradores gratuitos y recuperar datos sin pagar.
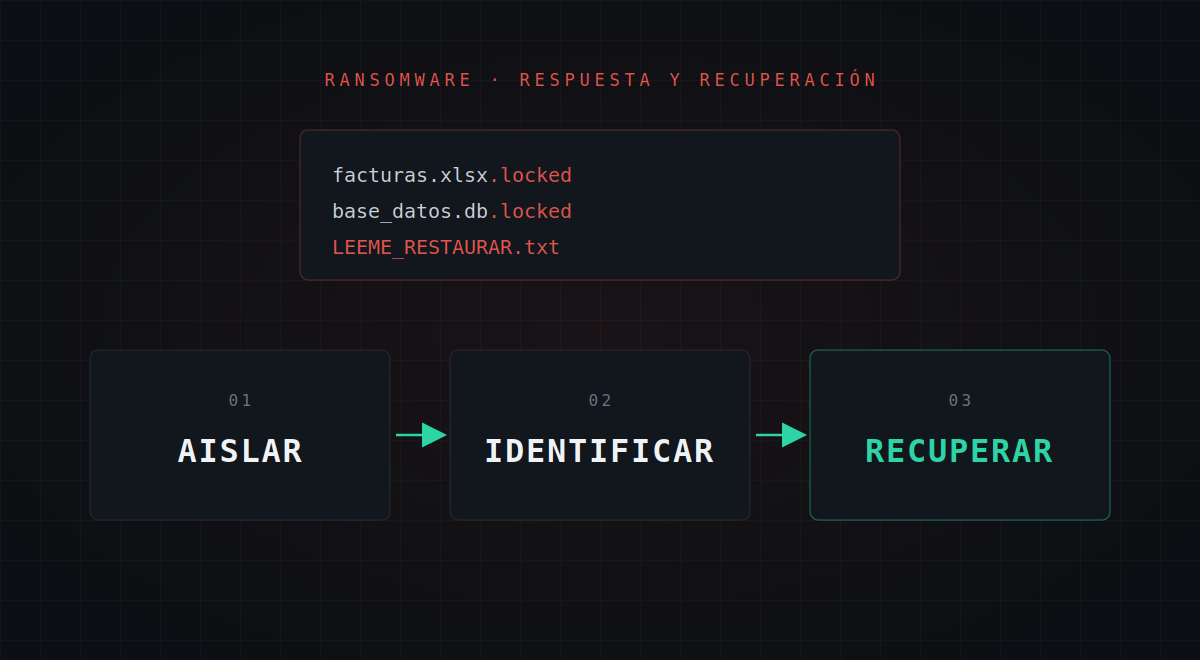
Encontrar archivos con una extensión extraña y una nota que exige un rescate es una de las situaciones más críticas para cualquier organización. A veces ocurre en plena infección; otras, al revisar un equipo antiguo o un disco olvidado, se descubre que fue cifrado hace tiempo y nadie lo detectó.
En ambos casos, las primeras decisiones determinan el resultado. Actuar con prisa, pagar o manipular el disco original puede destruir evidencias y datos que todavía eran recuperables. Esta guía recorre el proceso en tres fases, alineadas con el ciclo de gestión de incidentes de la guía NIST SP 800-61: contención y preservación, análisis e identificación, y recuperación.
Resumen: los primeros pasos
| Paso | Acción | Objetivo |
|---|---|---|
| 1 | Aislar el equipo de la red sin apagarlo | Detener la propagación y conservar la memoria |
| 2 | Activar el plan de respuesta y a los responsables | Tomar decisiones con autoridad y coordinación |
| 3 | Preservar evidencias: imagen del disco, memoria y logs | Permitir la recuperación y el análisis forense |
| 4 | Identificar la familia de ransomware | Saber qué opciones de recuperación existen |
| 5 | Evaluar las vías de recuperación y la notificación legal | Recuperar datos y cumplir con la normativa |
Fase 1: contención y preservación
Aislar sin apagar
El equipo afectado debe quedar fuera de la red: cable desconectado, Wi-Fi desactivada y, si la organización dispone de EDR, aislamiento desde la consola. Si la infección puede estar activa, es preferible no apagar el equipo: la memoria RAM puede contener claves de cifrado, procesos maliciosos y conexiones que se pierden al apagarlo.
Si el equipo ya estaba apagado, por ejemplo un sistema antiguo descubierto durante una revisión, no lo vuelvas a conectar a la red bajo ningún concepto.
Determinar si la infección es activa o histórica
- Fechas de los archivos cifrados y de la nota de rescate. Si todas son antiguas y no aparecen archivos nuevos, probablemente se trate de un incidente histórico.
- Recursos compartidos y otros equipos. Busca la misma extensión o la misma nota en servidores de archivos, NAS y otros puestos.
- Telemetría del EDR, el firewall y el directorio activo. Revisa alertas, conexiones salientes inusuales, cuentas de administrador creadas recientemente y cambios en directivas de grupo.
Si hay cualquier indicio de actividad, el incidente pasa a ser prioritario: revisión del resto de la red, rotación de credenciales privilegiadas y búsqueda de mecanismos de persistencia.
Activar el plan de respuesta
El ransomware no es un problema exclusivamente técnico. Desde el primer momento deben intervenir:
- Dirección de TI y seguridad, que coordina la respuesta técnica.
- Dirección general, para las decisiones con impacto en el negocio.
- Área legal y responsable de protección de datos (DPO), para valorar las obligaciones de notificación.
- Comunicación, si el incidente puede afectar a clientes, pacientes o proveedores.
Un punto que suele olvidarse: coordina la respuesta por un canal alternativo. Si el atacante ha tenido acceso a la red, el correo corporativo o las herramientas de mensajería internas pueden estar comprometidos.
Si la organización tiene contratado un seguro de ciberriesgos, notifícalo cuanto antes. Muchas pólizas exigen el aviso inmediato y que la respuesta se realice con proveedores autorizados por la aseguradora.
Preservar las evidencias
El disco afectado puede ser la única copia de los datos y, además, una evidencia. Antes de cualquier intento de recuperación:
- Captura de memoria, si el equipo sigue encendido.
- Imagen completa del disco, sector a sector, con herramientas como FTK Imager o
dd. Calcula el hash (SHA-256) de la imagen y trabaja siempre sobre copias, nunca sobre el original. - Logs relevantes: EDR, firewall, controladores de dominio, servidores de archivos y VPN. Algunos se sobrescriben en pocos días.
- Cadena de custodia: documenta quién realizó cada copia, cuándo, con qué herramienta y dónde se almacena. Si el incidente acaba en una denuncia o en un procedimiento legal, este registro es imprescindible.
Fase 2: análisis e identificación
Saber exactamente qué ransomware cifró los archivos determina qué opciones de recuperación existen.
Revisa la nota de rescate con un editor de texto plano, sin ejecutar nada. Suele indicar el nombre del grupo, un identificador de víctima y las instrucciones de pago.
Fíjate en la extensión añadida a los archivos. Muchas familias usan una extensión característica.
Usa ID Ransomware. Este servicio gratuito identifica la familia a partir de la nota de rescate y de un archivo cifrado de muestra, e indica si existe un descifrador conocido.
Guarda en un lugar seguro la nota de rescate, el identificador de víctima y varios archivos cifrados de muestra. Cualquier vía de recuperación los va a requerir.
Fase 3: recuperación
Las siguientes vías no son excluyentes: conviene trabajarlas en paralelo.
1. Descifradores gratuitos
El proyecto No More Ransom, impulsado por Europol junto con fuerzas de seguridad y empresas del sector, reúne herramientas de descifrado gratuitas para numerosas familias de ransomware. Muchas existen porque se encontraron fallos en el cifrado o porque las autoridades incautaron las claves de los delincuentes.
Un caso conocido es el de LockBit: en 2024, una operación policial internacional intervino la infraestructura del grupo y recuperó miles de claves. Con ellas se publicó una herramienta de descifrado para algunas versiones y se invitó a las víctimas a contactar con las autoridades para recuperar su clave a partir del identificador de la nota de rescate.
Por eso, aunque el cifrado sea antiguo, conviene revisar periódicamente si ha aparecido un descifrador para esa familia.
2. Colaboración con las autoridades
Además de denunciar el incidente, las autoridades pueden facilitar claves recuperadas en operaciones policiales. En España, el punto de contacto es INCIBE (teléfono 017), junto con la Policía Nacional o la Guardia Civil. En otros países, el equipo nacional de respuesta a incidentes (CSIRT) o la unidad de delitos informáticos de la policía.
3. Recuperación sin descifrar
Aunque no exista descifrador, a menudo se puede recuperar parte de la información:
- Copias de seguridad. Revisa backups externos, inmutables o desconectados, copias en cinta y versiones anteriores en la nube. Antes de restaurar, verifica que la copia es anterior a la infección y que no contiene el malware.
- Instantáneas de volumen (shadow copies). Muchos ransomware las eliminan, pero no siempre. Compruébalo sobre la imagen del disco.
- Archivos que no se cifraron. Muchas familias excluyen ejecutables y archivos del sistema para que el equipo siga funcionando. Un instalador o un archivo autoextraíble puede contener una copia intacta de datos cifrados en otro formato. Nunca lo ejecutes: analízalo como archivo comprimido en un entorno aislado.
- Cifrado parcial. Para ganar velocidad, algunas familias cifran solo una parte de cada archivo. En archivos grandes, como bases de datos o discos de máquinas virtuales, buena parte del contenido puede recuperarse con herramientas de reparación del formato o con servicios especializados.
- Recuperación de archivos borrados. Algunos ransomware crean una copia cifrada y eliminan el original. Herramientas de recuperación como PhotoRec, utilizadas sobre la imagen del disco, pueden recuperar restos de esos originales.
Lo que no hay que hacer
- No pagar el rescate. No garantiza la recuperación, financia la actividad delictiva y aumenta la probabilidad de nuevos ataques. En algunos países, además, el pago puede tener implicaciones legales.
- No contactar con los delincuentes sin el asesoramiento de especialistas y del área legal.
- No borrar los archivos cifrados. Si en el futuro aparece un descifrador, serán necesarios.
- No ejecutar archivos sospechosos del equipo afectado.
- No trabajar sobre el disco original ni formatear antes de tener una imagen verificada.
- No restaurar backups sin verificarlos, porque podrían reintroducir el malware.
Obligaciones legales
Si los datos afectados incluían información personal, puede existir la obligación de notificar la brecha a la autoridad de protección de datos y, en algunos casos, a las personas afectadas. En la Unión Europea, el RGPD establece un plazo de 72 horas desde que la organización tiene conocimiento de la brecha, también cuando se descubre tiempo después de que ocurriera. Otros países y sectores regulados tienen normas propias. Esta decisión debe tomarse con el área legal y el DPO, y conviene documentar el análisis aunque finalmente se concluya que no hay obligación de notificar.
Después del incidente
Una vez resuelto, la fase de lecciones aprendidas es tan importante como la recuperación:
- Reunión de cierre con todos los implicados: qué ocurrió, qué funcionó, qué falló y qué cambia a partir de ahora.
- Backups resistentes al ransomware, siguiendo la regla 3-2-1-1-0: al menos una copia inmutable o desconectada y pruebas de restauración periódicas.
- Inventario completo de activos. Muchos incidentes se descubren tarde porque nadie sabía que ese equipo existía o qué contenía.
- Retirada de sistemas sin soporte o, si no es posible, aislamiento en segmentos de red sin acceso a Internet.
- EDR y monitoreo en todos los equipos, incluidos los antiguos.
- Plan de respuesta a incidentes documentado, con roles definidos, contactos actualizados y simulacros periódicos.
Preguntas frecuentes
¿Se pueden descifrar los archivos de un ransomware sin pagar? En algunos casos sí. Depende de la familia: para varias existen descifradores gratuitos en No More Ransom, y en otros casos las autoridades han recuperado claves en operaciones policiales.
¿Hay que apagar un equipo infectado por ransomware? Lo recomendable es aislarlo de la red sin apagarlo, para conservar la memoria, que puede contener evidencias o incluso claves de cifrado.
¿Cómo sé qué ransomware cifró los archivos? Con la nota de rescate y un archivo cifrado de muestra, servicios como ID Ransomware identifican la familia e indican si existe un descifrador conocido.
¿Hay que notificar un ataque de ransomware? Si afecta a datos personales, en muchos países sí. En la Unión Europea, el RGPD exige notificarlo a la autoridad de control en un plazo de 72 horas desde que se conoce. La decisión debe tomarse con el área legal y el DPO.
Conclusión
Ante un incidente de ransomware, la prioridad es no agravar la situación: aislar, preservar las evidencias y entender qué ha ocurrido antes de actuar. Con esa base, las opciones de recuperación son más amplias de lo que parece: descifradores gratuitos, claves recuperadas por las autoridades o recuperación parcial de los datos. Y cada incidente, gestionado con método, se convierte en una oportunidad para reforzar las copias de seguridad, el inventario de activos y el plan de respuesta de la organización.