El Salvador apuesta por la IA: cómo prepararse desde el área de TI
Guía práctica para que el área de TI adopte la inteligencia artificial con orden en una empresa salvadoreña: uso espontáneo de IA, elección de herramientas, permisos, supervisión humana, política de uso.
El Salvador ha decidido apostar fuerte por la inteligencia artificial. En 2025 aprobó una ley para fomentarla y creó la Agencia Nacional de Inteligencia Artificial (ANIA), y en 2026 la Asamblea Legislativa aprobó un régimen especial para agilizar los proyectos nacionales de IA, robótica e infraestructura de cómputo. El mensaje es claro: el país quiere atraer inversión y talento en este campo.
Ese impulso también se nota dentro de las empresas. Los equipos ya usan asistentes de IA para redactar, resumir y analizar información; los proveedores incorporan funciones inteligentes en sus plataformas, y las direcciones quieren saber cómo aprovecharlas. Es una buena señal: hay interés y ganas de innovar. El reto para el área de TI es acompañar ese entusiasmo y convertirlo en una adopción ordenada, segura y sostenible.
Del uso espontáneo al uso organizado
En muchas organizaciones, la IA empieza a usarse de forma espontánea: cada persona prueba la herramienta que conoce, normalmente en su versión gratuita. Es una forma natural de descubrir su valor, y conviene aprovecharla.
El siguiente paso es darle estructura. Las versiones gratuitas no siempre garantizan cómo se tratan los datos, y una lista de clientes o un contrato pueden terminar en un servicio que nadie ha evaluado. La respuesta no es prohibir, sino ofrecer herramientas aprobadas, con reglas claras sobre qué información se puede usar. Así la empresa conserva la productividad y gana control sobre sus datos.
Paso 1: saber qué IA se usa
No se puede gestionar lo que no se conoce. Antes de comprar licencias o redactar políticas, conviene levantar un inventario:
- Herramientas que usan los empleados por su cuenta. Las soluciones de descubrimiento de aplicaciones en la nube (CASB) y los registros del firewall o del proxy muestran qué servicios de IA se visitan y con qué frecuencia.
- Funciones de IA dentro del software que ya existe. CRM, ERP, plataformas de RRHH, herramientas de ciberseguridad y suites de ofimática incorporan IA en cada actualización, muchas veces activada por defecto.
- Proyectos internos. Automatizaciones, integraciones con modelos de lenguaje o pruebas que algún área está haciendo por su lado.
Para cada caso basta con registrar qué herramienta es, quién la usa, para qué, con qué datos y quién es el responsable. Una hoja de cálculo es suficiente para empezar.
Paso 2: elegir herramientas corporativas con criterio
Ofrecer una alternativa aprobada es la mejor forma de reducir el uso no controlado. Al evaluar una herramienta de IA para la empresa, estas preguntas separan las opciones serias de las demás:
- ¿Los datos que introducimos se usan para entrenar modelos?
- ¿Dónde se procesan y almacenan?
- ¿Permite inicio de sesión único (SSO) con la cuenta corporativa?
- ¿Genera registros de uso que TI pueda revisar?
- ¿Se puede administrar de forma centralizada: altas, bajas y permisos?
- ¿Cuál es el costo real por usuario y cómo escala?
Una herramienta gratuita que no responde bien a estas preguntas suele salir más cara que una de pago que sí lo hace.
Paso 3: ordenar los datos antes de activar la IA
Los asistentes integrados en las suites de ofimática responden con la información a la que el usuario ya tiene acceso. Si los permisos de carpetas, sitios y equipos de trabajo están mal configurados, el asistente encuentra en segundos documentos que nadie sabía que estaban expuestos: salarios, evaluaciones, contratos.
Antes de activar cualquier asistente de forma masiva, TI debería:
- Revisar los sitios y carpetas compartidos con "toda la organización" o con enlaces públicos.
- Aplicar etiquetas de confidencialidad a la información sensible.
- Configurar políticas de prevención de pérdida de datos (DLP) que impidan subir información clasificada a servicios no aprobados.
- Empezar con un grupo piloto pequeño y ampliar después.
En la mayoría de los casos, el proyecto de IA termina siendo, en buena parte, un proyecto de orden de permisos. Y ese orden mejora la seguridad aunque la IA no se llegue a implantar.
Paso 4: supervisión humana donde la decisión importa
No todos los usos de IA tienen el mismo peso. Redactar un borrador de correo no es lo mismo que descartar a un candidato, aprobar un crédito o priorizar a un paciente. Cuando la IA participa en decisiones que afectan a personas, la empresa debe poder demostrar que una persona revisa el resultado y puede contradecirlo.
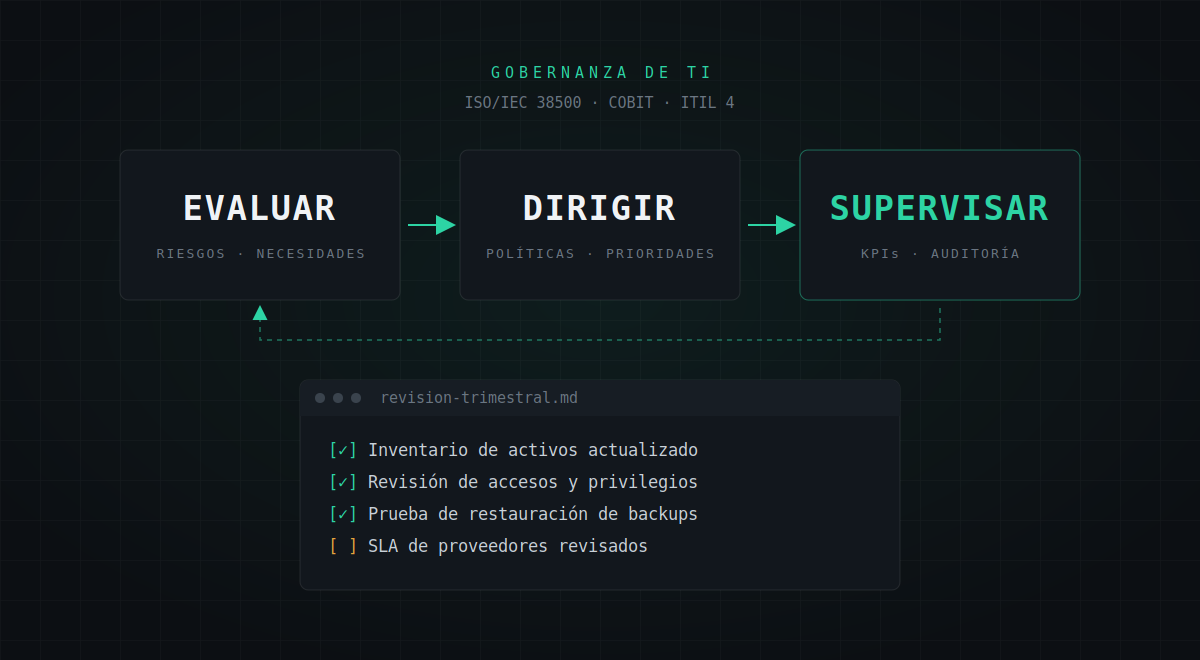
Para TI, eso se traduce en cosas concretas: registros de quién revisó cada decisión, permisos para corregir el resultado del sistema y una configuración documentada. Es también lo que más pesa en la regulación, tanto en El Salvador como en Europa.
Paso 5: una política de uso que quepa en una página
Una política de IA no necesita ser un documento de veinte páginas. Funciona mejor si cualquier empleado la puede leer en cinco minutos:
- Herramientas aprobadas: cuáles son y cómo se accede a ellas.
- Información prohibida: datos personales de clientes y empleados, información financiera, contratos, contraseñas y código propietario nunca se introducen en herramientas no aprobadas.
- Revisión obligatoria: todo resultado de IA se revisa antes de enviarlo, publicarlo o usarlo para decidir.
- Solicitud de nuevas herramientas: cómo pedir una herramienta nueva y quién la aprueba.
- Contacto: a quién preguntar en caso de duda.
Paso 6: formar a los usuarios
La mayoría de los incidentes con IA no son ataques sofisticados, sino errores de uso: información confidencial en el lugar equivocado o una respuesta incorrecta que nadie verificó. Una sesión corta sobre qué puede salir mal y cómo evitarlo reduce más riesgos que cualquier control técnico aislado.
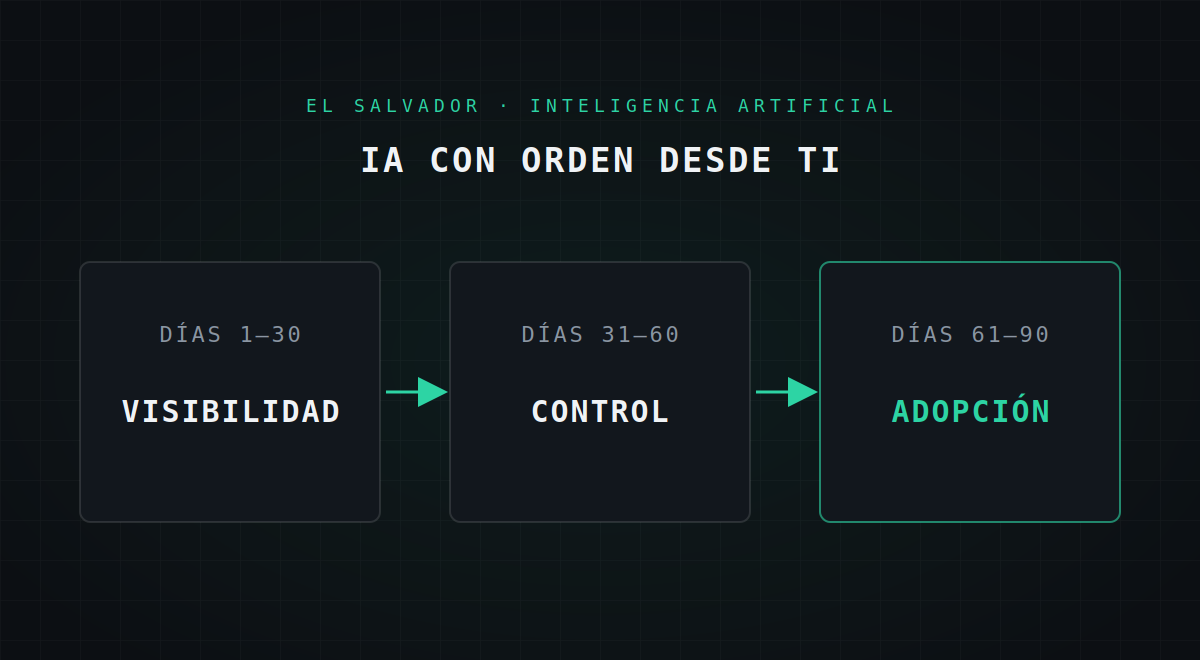
Un plan realista de 90 días
| Plazo | Objetivo | Acciones |
|---|---|---|
| Días 1–30 | Visibilidad | Inventario de uso de IA, revisión de registros de acceso, identificación de usos sensibles |
| Días 31–60 | Control | Herramienta corporativa aprobada, revisión de permisos, políticas de DLP, piloto con un grupo pequeño |
| Días 61–90 | Adopción | Política de uso publicada, formación a usuarios, circuito de solicitud de nuevas herramientas |
Al terminar, la organización sabe qué IA usa, tiene una alternativa segura para sus empleados y cuenta con un proceso para incorporar nuevas herramientas sin improvisar.
¿Y la regulación?
El Salvador eligió un modelo orientado al fomento. La Ley de Fomento a la Inteligencia Artificial y Tecnologías y las disposiciones de la ANIA no prohíben usos concretos ni establecen multas propias. Sí exigen registrarse ante la ANIA cuando la IA toma decisiones de alto impacto sin supervisión humana significativa, en áreas como salud, crédito y seguros, empleo o educación, y notificar a las personas afectadas para que puedan pedir una revisión.
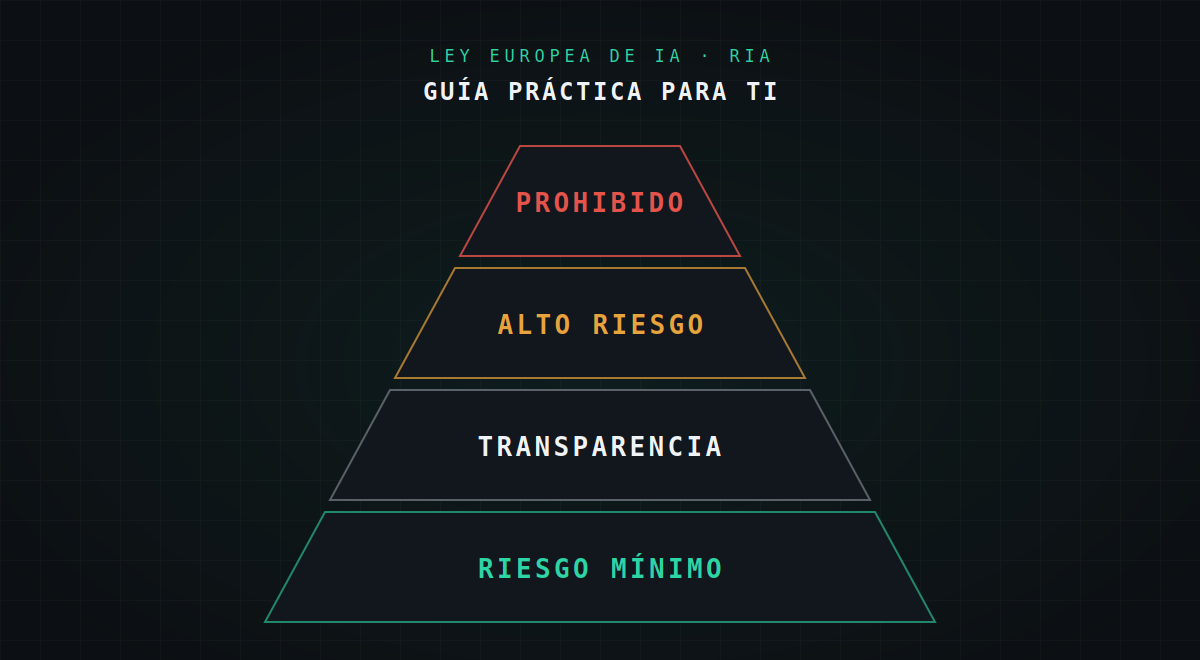
La Unión Europea siguió el camino contrario, con prohibiciones, obligaciones estrictas y sanciones elevadas. Para una empresa salvadoreña con clientes en Europa, ese marco también puede ser relevante. Los detalles están en Ley europea de IA: qué debe hacer TI y por qué también importa en Latinoamérica.
La buena noticia es que los seis pasos anteriores cubren lo esencial de ambos marcos. Una empresa que conoce su uso de IA, protege sus datos y documenta la supervisión humana está preparada para la regulación actual y para la que venga.
Conclusión
La apuesta de El Salvador por la inteligencia artificial abre oportunidades, pero también acelera algo que ya estaba ocurriendo dentro de las empresas. El área de TI puede verlo como un riesgo que hay que contener o como una oportunidad para ordenar datos, permisos y procesos que llevaban tiempo pendientes.
Las organizaciones que adopten la IA con orden no serán las que más herramientas compren, sino las que sepan qué usan, para qué y con qué controles. Ese trabajo empieza en TI.
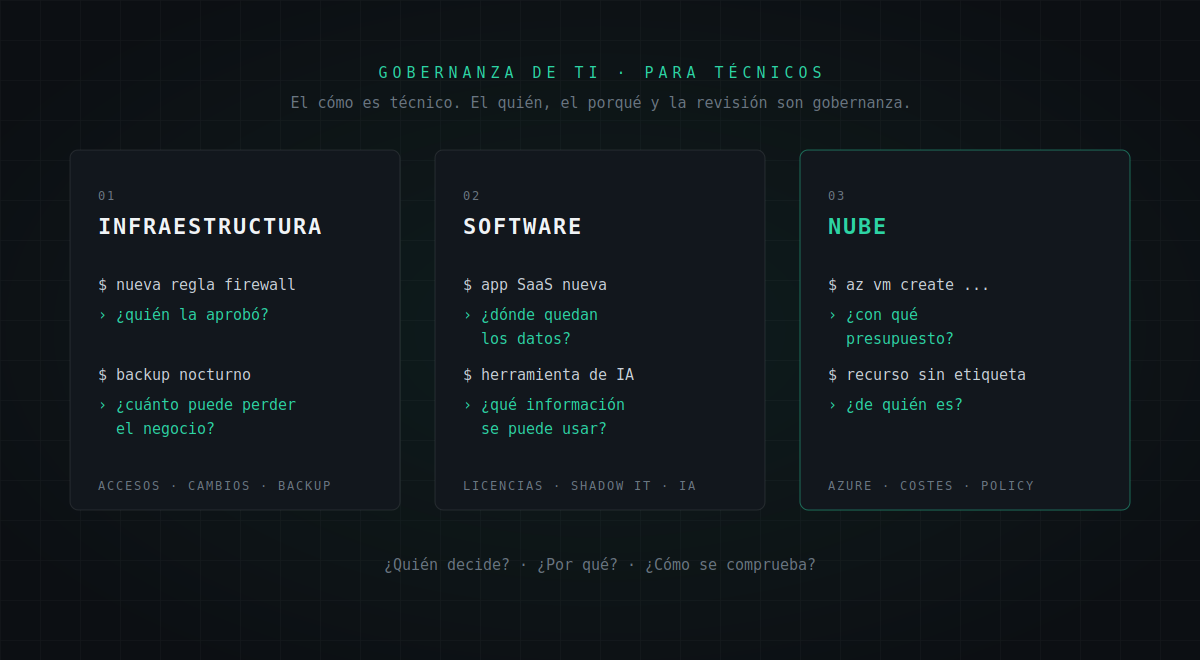
Para ver cómo se aplican estos principios de aprobación, responsables y revisión en el día a día, Gobernanza de TI explicada para técnicos: 10 ejemplos del día a día muestra ejemplos concretos de infraestructura, software y nube.
Fuentes y referencias
- Decreto Legislativo N.º 234, Ley de Fomento a la Inteligencia Artificial y Tecnologías (copia del texto publicado)
- Resolución ANIA 0001/2025 – Centro de Documentación Judicial de El Salvador
- Proyectos de IA tendrán contratación directa en El Salvador – El Diario de Hoy
- El Salvador inicia implementación de la Ley de Inteligencia Artificial – CNR
- Ley de IA – Configurar el futuro digital de Europa (Comisión Europea)