Ley europea de IA: qué debe hacer TI y por qué también importa en Latinoamérica
Guía práctica del Reglamento europeo de Inteligencia Artificial (RIA) para equipos de TI: niveles de riesgo, plazos actualizados tras el Ómnibus Digital, acciones concretas y por qué afecta también a empresas latinoamericanas.
Un empleado pega un contrato en un chatbot para resumirlo. Recursos Humanos contrata una plataforma que ordena currículos por puntuación. Marketing publica un video generado con IA. Alguien activa Copilot en Microsoft 365 para toda la organización. Ninguno de estos casos pasa primero por el área legal; casi todos pasan, de una forma u otra, por TI.
Por eso la ley europea de inteligencia artificial, el Reglamento (UE) 2024/1689 o RIA, es un tema de TI tanto como de cumplimiento normativo. Y como tiene alcance fuera de Europa, también lo es para muchas empresas latinoamericanas.
Lo esencial de la ley, en un párrafo
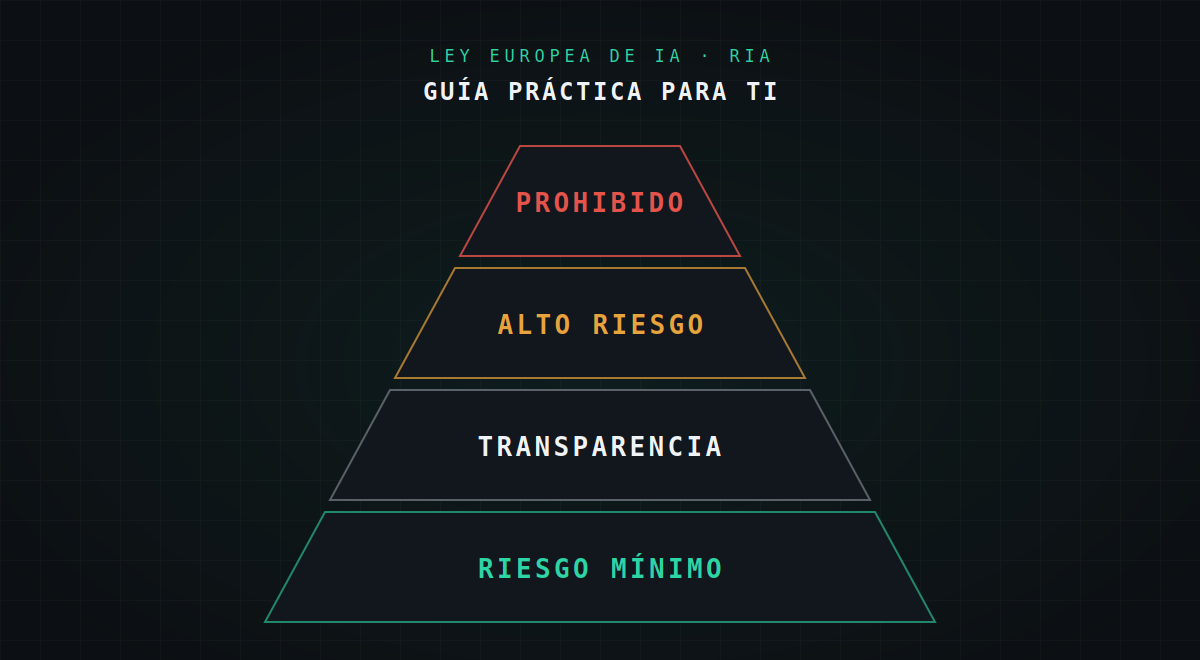
El RIA no regula la tecnología, sino el uso que se hace de ella. Algunos usos están prohibidos, otros se consideran de alto riesgo y requieren controles estrictos, otros solo exigen transparencia y la gran mayoría no tiene obligaciones específicas. La empresa que usa una herramienta de IA en su actividad profesional es, en la mayoría de los casos, responsable del despliegue: tiene menos obligaciones que el fabricante, pero no ninguna. El calendario se amplió en 2026 con el llamado Ómnibus Digital (Reglamento (UE) 2026/1744), y las multas pueden llegar a 35 millones de euros o al 7 % de la facturación mundial en los casos más graves.
Con eso basta para lo que importa: cómo se traduce en el día a día de un departamento de TI.
Seis situaciones reales y qué significan
1. Un empleado usa un chatbot público con datos de clientes
Para el RIA, un asistente de uso general empleado para redactar o resumir textos suele ser riesgo mínimo. El problema aquí no es esta ley, sino la protección de datos y la confidencialidad: información de clientes o contratos que sale de la organización hacia un servicio que nadie aprobó.
Qué hace TI: ofrecer una alternativa corporativa aprobada, definir qué información nunca se introduce en herramientas externas y aplicar controles de prevención de pérdida de datos (DLP) en el navegador y en el correo.
2. Recursos Humanos contrata una herramienta que filtra currículos
Es el caso de alto riesgo más habitual en una empresa. Los sistemas de IA usados para seleccionar personal, evaluar candidatos o tomar decisiones sobre empleados están en el anexo III del RIA, con obligaciones aplicables desde el 2 de diciembre de 2027. Como responsable del despliegue, la empresa debe usar el sistema según las instrucciones del proveedor, asignar supervisión humana a personas con la formación adecuada, conservar los registros que genere el sistema durante al menos seis meses e informar a los trabajadores afectados.
Qué hace TI: incluir la herramienta en el inventario, revisar el contrato antes de firmarlo, confirmar dónde se almacenan los registros y quién puede acceder a ellos, e integrar la plataforma con la gestión de identidades para que los accesos se den de baja junto con la persona.
3. La web de la empresa incorpora un chatbot de atención al cliente
Desde el 2 de agosto de 2026 se aplican las obligaciones de transparencia: la persona debe saber que está hablando con una IA y no con un agente humano, salvo que sea evidente por el contexto.
Qué hace TI: verificar que el aviso aparece desde el primer mensaje, revisar qué datos recoge el chatbot y dónde se guardan las conversaciones, y definir cómo se escala a una persona cuando el cliente lo pide.
4. Marketing publica imágenes o videos generados con IA
Si el contenido simula de forma realista a personas, lugares o hechos (lo que el reglamento llama ultrasuplantación o deepfake), quien lo publica debe indicar que fue generado o manipulado artificialmente. Los proveedores de las herramientas, por su parte, deben marcar técnicamente el contenido sintético; el periodo de adaptación para ese marcado termina el 2 de diciembre de 2026.
Qué hace TI: acordar con Marketing qué herramientas están aprobadas, conservar los metadatos de origen cuando existan y no eliminar las marcas de agua que añaden las plataformas.
5. Se activa Copilot u otro asistente integrado en la suite ofimática
Para el RIA vuelve a ser, en general, riesgo mínimo. El riesgo real es otro: estos asistentes responden con la información a la que el usuario ya tiene acceso. Si los permisos de SharePoint, OneDrive o Teams están mal configurados, el asistente encuentra en segundos lo que antes nadie sabía que estaba expuesto.
Qué hace TI: revisar permisos y sitios compartidos de forma excesiva antes del despliegue, aplicar etiquetas de confidencialidad y empezar con un grupo piloto.
6. Un proveedor ofrece control de asistencia con "análisis del estado de ánimo"
El reconocimiento de emociones en el lugar de trabajo está prohibido desde el 2 de febrero de 2025, salvo por motivos médicos o de seguridad. La identificación facial para fichar no está prohibida por el RIA, aunque sigue sujeta a la normativa de protección de datos biométricos.
Qué hace TI: preguntar al proveedor exactamente qué hace el sistema con las imágenes y rechazar cualquier funcionalidad que infiera emociones, aunque venga desactivada por defecto.
Controles técnicos que ya están al alcance
Buena parte de lo que pide la ley se resuelve con herramientas que muchas organizaciones ya tienen licenciadas:
- Descubrimiento de aplicaciones: soluciones tipo CASB, como Microsoft Defender for Cloud Apps, identifican qué servicios de IA generativa se usan realmente y permiten marcarlos como aprobados o no autorizados.
- Consentimiento de aplicaciones: en Microsoft Entra ID, restringir que los usuarios autoricen por su cuenta aplicaciones de terceros y habilitar el flujo de solicitud de aprobación del administrador.
- Prevención de pérdida de datos: políticas de DLP en el endpoint que impidan pegar o subir información clasificada a dominios de IA no aprobados.
- Filtrado en el perímetro: los firewalls de nueva generación incluyen categorías de IA generativa en el filtrado web y en el control de aplicaciones, útiles para bloquear o solo registrar.
- Registros: conservar los logs de acceso a servicios de IA y los que generen los sistemas de alto riesgo, con un periodo de retención definido.
- Gestión de cambios: ninguna herramienta nueva con IA entra en producción sin pasar por solicitud, evaluación y aprobación.
El inventario: la pieza que sostiene todo lo demás
Sin inventario no hay clasificación, y sin clasificación no hay forma de saber qué obligaciones aplican. Una hoja de cálculo es suficiente para empezar:
| Campo | Ejemplo |
|---|---|
| Herramienta y proveedor | Plataforma de selección de personal (proveedor externo) |
| Área que la usa | Recursos Humanos |
| Finalidad | Ordenar y puntuar candidatos |
| Datos que procesa | Currículos, datos personales de candidatos |
| Nivel de riesgo según el RIA | Alto riesgo (anexo III, empleo) |
| Responsable interno | Responsable de selección |
| Supervisión humana | Revisión manual de todos los descartes |
| Fecha de aprobación y revisión | Aprobada en el comité de cambios; revisión anual |
Conviene incluir también las funciones de IA integradas en software que ya existe (CRM, ERP, plataformas de RR. HH., herramientas de ciberseguridad), porque son las que con más facilidad quedan fuera del radar.
Preguntas que conviene hacer a cualquier proveedor
- ¿El producto usa IA? ¿En qué funciones concretas?
- ¿Dónde se procesan y almacenan los datos? ¿Se usan para entrenar modelos?
- ¿Cómo clasifican ustedes el sistema según el RIA?
- ¿Qué documentación técnica y de uso entregan al cliente?
- ¿Qué registros genera el sistema y cómo se exportan?
- ¿Cómo se desactivan las funciones de IA si la organización no las aprueba?
Un proveedor serio debería responder sin dificultad. Las respuestas vagas son, en sí mismas, información útil para la evaluación de riesgos.
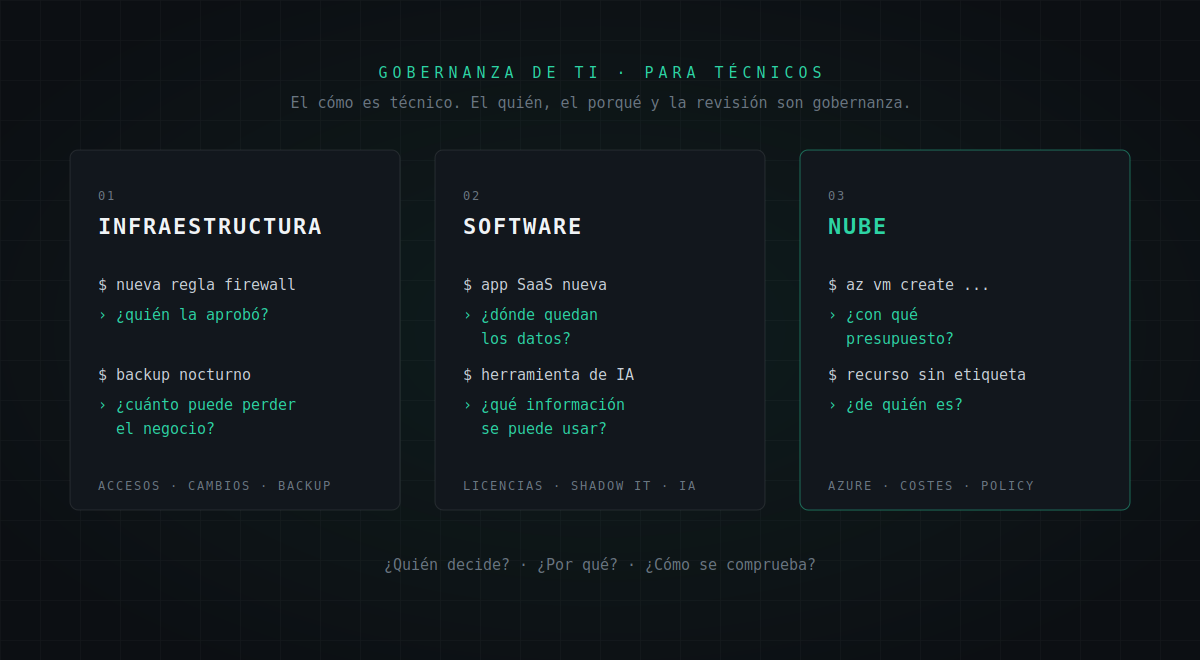
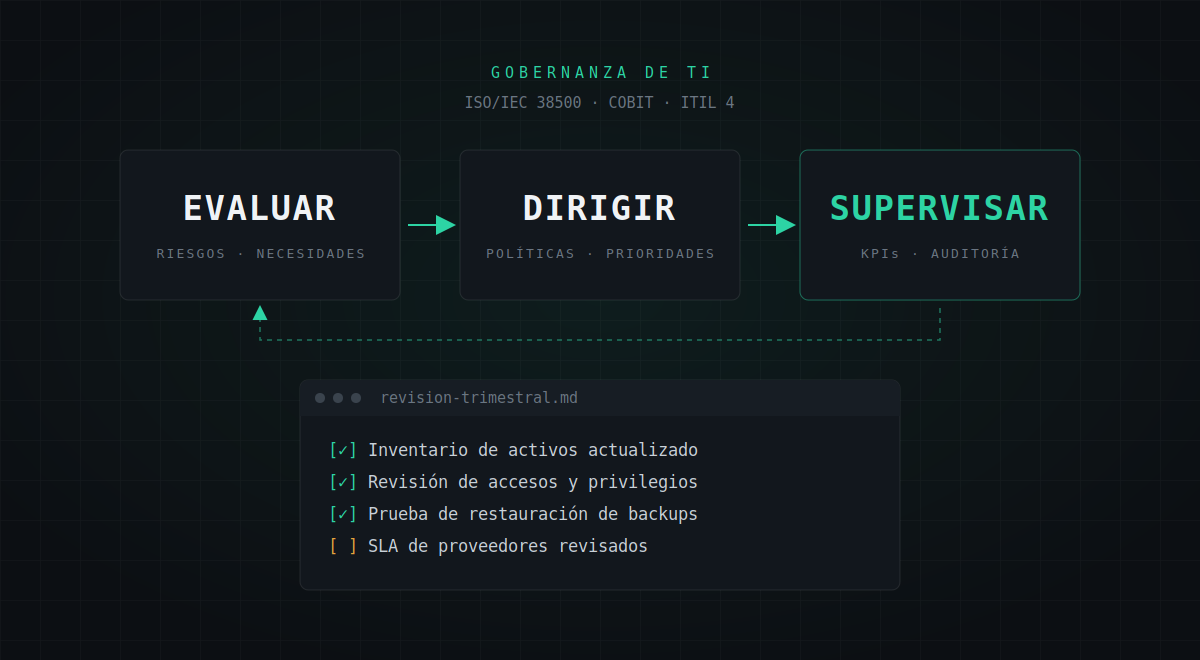
Si los conceptos de aprobación, responsables y revisión resultan abstractos, Gobernanza de TI explicada para técnicos: 10 ejemplos del día a día muestra cómo se traducen en tareas concretas de infraestructura, software y nube.
Por qué importa también en Latinoamérica
El RIA se aplica a empresas fuera de la Unión Europea cuando los resultados de sus sistemas de IA se utilizan dentro de ella. Una empresa latinoamericana con clientes europeos, o que forma parte de un grupo con operaciones en Europa, puede quedar sujeta a la norma.
Además, el modelo europeo está sirviendo de referencia en la región. En Brasil, el Proyecto de Ley 2338/2023, con un enfoque por niveles de riesgo similar, fue aprobado por el Senado en diciembre de 2024 y sigue en trámite en la Cámara de Diputados. El Salvador aprobó en febrero de 2025 la Ley de Fomento a la Inteligencia Artificial y Tecnologías, orientada a promover la innovación más que a imponer obligaciones por nivel de riesgo.
Para un equipo de TI en la región, aplicar hoy estas prácticas no es adelantarse a una obligación: es tener la casa en orden cuando llegue la regulación local o el primer cliente europeo que pregunte.
En resumen
La mayoría de los usos de IA en una empresa no son de alto riesgo, y para esos casos el trabajo de TI es el de siempre: visibilidad, control de accesos, protección de datos y gestión de cambios. Donde sí hay alto riesgo, como en la selección de personal, el plazo es diciembre de 2027 y conviene empezar ahora, porque cambiar de proveedor o renegociar un contrato lleva tiempo.
El primer paso es el más sencillo y el que más valor aporta: saber qué IA se está usando hoy en la organización.
Fuentes y referencias
- Ley de IA – Configurar el futuro digital de Europa (Comisión Europea)
- Reglamento (UE) 2024/1689 de Inteligencia Artificial – EUR-Lex
- Reglamento (UE) 2026/1744 (Ómnibus Digital sobre IA) – EUR-Lex
- Digital Omnibus on AI: Key Changes to the AI Act – Cuatrecasas
- EU Digital Omnibus on AI Enters Into Force – Hunton
- PL 2338/2023 – Senado Federal de Brasil